Domain zugangsüberwachung.de kaufen?
Wir ziehen mit dem Projekt
zugangsüberwachung.de um.
Sind Sie am Kauf der Domain
zugangsüberwachung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zugangsüberwachung.de kaufen?
Was sind die grundlegenden Prinzipien und Komponenten des PKI-Standards? Wie wird die Sicherheit und Vertrauenswürdigkeit in einem PKI-System gewährleistet?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von Zertifikaten, öffentlichen und privaten Schlüsseln sowie digitalen Signaturen. Die Sicherheit und Vertrauenswürdigkeit in einem PKI-System werden durch die Verwendung von sicheren Algorithmen, regelmäßige Überprüfungen der Zertifikate und die Verwendung von Zertifizierungsstellen gewährleistet. Zusätzlich spielen auch die sichere Speicherung der Schlüssel und Zertifikate sowie die Einhaltung von Sicherheitsrichtlinien eine wichtige Rolle. **
Was sind die Grundprinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die Grundprinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, Zertifizierungsstellen zur Ausstellung von Zertifikaten und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und die Authentifizierung von Benutzern in Netzwerken. **

Ähnliche Suchbegriffe für PKI-und-CA-in
Top-Angebote
Produkte zum Begriff PKI-und-CA-in:
-
Microsoft Cloud PKI - NPO (NCE)Microsoft Cloud PKI jetzt für NPO unter NCE verfügbar Microsoft Cloud PKI steht nun Non-Profit-Organisationen unter dem New Commerce Experience (NCE) zur Verfügung und revolutioniert die Zertifikatsverwaltung für gemeinnützige Einrichtungen. Diese cloudbasierte Public-Key-Infrastruktur ermöglicht es NPOs, digitale Zertifikate zentral, automatisiert und sicher zu verwalten, nämlich ohne lokale Server oder komplexe Hardware. Dabei arbeitet der Microsoft Cloud PKI Service direkt mit Microsoft Cloud PKI Intune zusammen, um Zertifikate effizient bereitzustellen und zu erneuern. Dieser Artikel beleuchtet die Funktionsweise der Lösung, ihre Sicherheitsvorteile sowie insbesondere Microsoft Cloud PKI Pricing und Microsoft Cloud PKI Licensing für Non-Profit-Organisationen. Was ist Microsoft Cloud PKI für NPO unter NCE? Microsoft Cloud PKI für NPO unter NCE ist ein cloudbasierter Dienst, der die...11,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
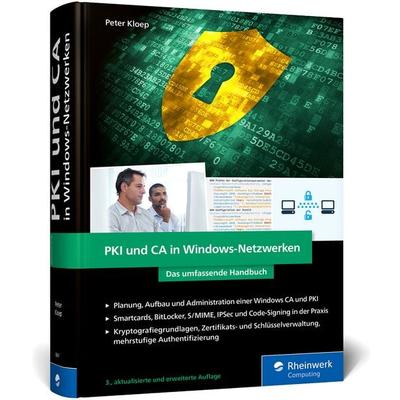
Kloep, Peter: PKI und CA in Windows-NetzwerkenPKI und CA in Windows-Netzwerken , Das Handbuch für Admins. Zertifikat-Management und IT-Sicherheit für Ihre Windows-Systeme - Ausgabe 2024 , Sport-Gewindefahrwerk > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20240606, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kloep, Peter, Edition: ENL, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 767, Themenüberschrift: COMPUTERS / Security / Networking, Keyword: Administration; Codesigning; EternalBlue; Hacking; Hand-Buch Bücher lernen Grundlagen Tipps Tutorial Wissen Training; IT-Security; PKI-Zertifikat; Phishing; Professional IT; Public-Key-Infrastruktur; Ransomware; Sicherheit; Wannacry; X.509; asymmetrische Verschlüsselung, Fachschema: Betriebssystem (EDV)~Operating System~Datensicherheit / Netz, Fachkategorie: Betriebssysteme, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Netzwerksicherheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 244, Breite: 177, Höhe: 47, Gewicht: 1536, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2735781,69,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
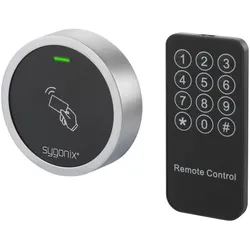
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Cloud PKI for FLW (NCE)Microsoft Cloud PKI für FLW: Praxisnaher Einrichtungsleitfaden 2024 Die Verwaltung von Microsoft Cloud PKI for FLW (NCE) stellt für viele Unternehmen eine zentrale Herausforderung im digitalen Sicherheitsmanagement dar. Microsoft Cloud PKI ist ein cloudbasierter Dienst, der die Verwaltung des Zertifikatlebenszyklus für von Intune verwaltete Geräte vereinfacht und automatisiert. Dies ist besonders wertvoll in einer Zeit, in der Sicherheitszertifikate für nahezu jede Unternehmensinfrastruktur unerlässlich geworden sind. Die Verwaltung von PKI-Zertifikaten kann jedoch schwierig, kostspielig und komplex sein, insbesondere für Organisationen, die über eine große Anzahl von Geräten und Benutzern verfügen. Hier setzt Microsoft Cloud PKI for FLW (NCE) an ? mit automatischer HSM-Signatur, Verschlüsselungsschlüsseln und der Möglichkeit, bis zu sechs Zertifizierungsstellen in eine...16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist die Rolle der Public Key Infrastructure (PKI) bei der sicheren Übertragung von Daten in digitalen Netzwerken? Und wie wird die PKI in der Praxis eingesetzt?
Die PKI ermöglicht die sichere Übertragung von Daten in digitalen Netzwerken durch die Verwendung von Public und Private Keys. In der Praxis wird die PKI eingesetzt, um digitale Zertifikate auszustellen, zu verwalten und zu überprüfen, um die Identität von Benutzern und die Integrität von Daten zu gewährleisten. Sie spielt eine entscheidende Rolle bei der Verschlüsselung von Datenübertragungen, der Authentifizierung von Benutzern und der Sicherung von digitalen Signaturen. **
-
Was sind die zentralen Bestandteile und Verwendungszwecke des PKI-Standards?
Die zentralen Bestandteile des PKI-Standards sind Zertifikate, Zertifizierungsstellen und öffentliche Schlüssel. Zertifikate dienen der Authentifizierung von Benutzern und Geräten, Zertifizierungsstellen überprüfen und verwalten die Zertifikate, und öffentliche Schlüssel ermöglichen die sichere Kommunikation über das Internet. Der PKI-Standard wird vor allem zur Verschlüsselung von Daten, zur digitalen Signatur und zur sicheren Authentifizierung in IT-Systemen eingesetzt. **
-
Was sind die grundlegenden Prinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die grundlegenden Prinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, digitale Zertifikate zur Authentifizierung und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und VPN-Verbindungen. **
-
Was sind die grundlegenden Prinzipien und Vorteile des PKI-Standards in der IT-Sicherheit?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von öffentlichen und privaten Schlüsseln zur Verschlüsselung von Daten und zur digitalen Signatur von Nachrichten. Die Vorteile sind eine sichere Authentifizierung von Benutzern, die Integrität von Daten und die Vertraulichkeit der Kommunikation. PKI ermöglicht auch die sichere Übertragung von sensiblen Informationen über unsichere Netzwerke. **

Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **
Top-Angebote
Produkte zum Begriff PKI-und-CA-in:
-
Microsoft Cloud PKI (NCE)Microsoft PKI in der Cloud: Was Sie für die sichere Implementierung wissen müssen Die Verwaltung von digitalen Zertifikaten stellt für viele IT-Teams eine komplexe Herausforderung dar. Microsoft PKI bietet jedoch eine moderne Lösung für dieses Problem. Microsoft Cloud PKI funktioniert als cloudbasierter Dienst, der die Verwaltung des Zertifikatlebenszyklus für Intune verwaltete Geräte vereinfacht und automatisiert. Darüber hinaus bietet diese Lösung erweiterte Sicherheitsfunktionen ? Zertifizierungsstellen, die mit einer lizenzierten Intune Suite oder Cloud PKI eigenständigen Add-On erstellt wurden, verwenden automatisch HSM-Signatur- und Verschlüsselungsschlüssel. Administratoren können bis zu sechs Zertifizierungsstellen in einem Intune Mandanten erstellen, während die G-ültigkeitsdauer der Zertifikatsperrliste sieben Tage beträgt, mit Veröffentlichung und Aktualisierung a...24,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Cloud PKI - NPO (NCE)Microsoft Cloud PKI jetzt für NPO unter NCE verfügbar Microsoft Cloud PKI steht nun Non-Profit-Organisationen unter dem New Commerce Experience (NCE) zur Verfügung und revolutioniert die Zertifikatsverwaltung für gemeinnützige Einrichtungen. Diese cloudbasierte Public-Key-Infrastruktur ermöglicht es NPOs, digitale Zertifikate zentral, automatisiert und sicher zu verwalten, nämlich ohne lokale Server oder komplexe Hardware. Dabei arbeitet der Microsoft Cloud PKI Service direkt mit Microsoft Cloud PKI Intune zusammen, um Zertifikate effizient bereitzustellen und zu erneuern. Dieser Artikel beleuchtet die Funktionsweise der Lösung, ihre Sicherheitsvorteile sowie insbesondere Microsoft Cloud PKI Pricing und Microsoft Cloud PKI Licensing für Non-Profit-Organisationen. Was ist Microsoft Cloud PKI für NPO unter NCE? Microsoft Cloud PKI für NPO unter NCE ist ein cloudbasierter Dienst, der die...11,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kloep, Peter: PKI und CA in Windows-NetzwerkenPKI und CA in Windows-Netzwerken , Das Handbuch für Admins. Zertifikat-Management und IT-Sicherheit für Ihre Windows-Systeme - Ausgabe 2024 , Sport-Gewindefahrwerk > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20240606, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Kloep, Peter, Edition: ENL, Auflage: 24003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 767, Themenüberschrift: COMPUTERS / Security / Networking, Keyword: Administration; Codesigning; EternalBlue; Hacking; Hand-Buch Bücher lernen Grundlagen Tipps Tutorial Wissen Training; IT-Security; PKI-Zertifikat; Phishing; Professional IT; Public-Key-Infrastruktur; Ransomware; Sicherheit; Wannacry; X.509; asymmetrische Verschlüsselung, Fachschema: Betriebssystem (EDV)~Operating System~Datensicherheit / Netz, Fachkategorie: Betriebssysteme, Sprache: Deutsch, Warengruppe: HC/Betriebssysteme/Benutzeroberflächen, Fachkategorie: Netzwerksicherheit, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Länge: 244, Breite: 177, Höhe: 47, Gewicht: 1536, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2735781,69,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Prinzipien und Komponenten des PKI-Standards? Wie wird die Sicherheit und Vertrauenswürdigkeit in einem PKI-System gewährleistet?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von Zertifikaten, öffentlichen und privaten Schlüsseln sowie digitalen Signaturen. Die Sicherheit und Vertrauenswürdigkeit in einem PKI-System werden durch die Verwendung von sicheren Algorithmen, regelmäßige Überprüfungen der Zertifikate und die Verwendung von Zertifizierungsstellen gewährleistet. Zusätzlich spielen auch die sichere Speicherung der Schlüssel und Zertifikate sowie die Einhaltung von Sicherheitsrichtlinien eine wichtige Rolle. **
-
Was sind die Grundprinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die Grundprinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, Zertifizierungsstellen zur Ausstellung von Zertifikaten und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und die Authentifizierung von Benutzern in Netzwerken. **
-
Was ist die Rolle der Public Key Infrastructure (PKI) bei der sicheren Übertragung von Daten in digitalen Netzwerken? Und wie wird die PKI in der Praxis eingesetzt?
Die PKI ermöglicht die sichere Übertragung von Daten in digitalen Netzwerken durch die Verwendung von Public und Private Keys. In der Praxis wird die PKI eingesetzt, um digitale Zertifikate auszustellen, zu verwalten und zu überprüfen, um die Identität von Benutzern und die Integrität von Daten zu gewährleisten. Sie spielt eine entscheidende Rolle bei der Verschlüsselung von Datenübertragungen, der Authentifizierung von Benutzern und der Sicherung von digitalen Signaturen. **
-
Was sind die zentralen Bestandteile und Verwendungszwecke des PKI-Standards?
Die zentralen Bestandteile des PKI-Standards sind Zertifikate, Zertifizierungsstellen und öffentliche Schlüssel. Zertifikate dienen der Authentifizierung von Benutzern und Geräten, Zertifizierungsstellen überprüfen und verwalten die Zertifikate, und öffentliche Schlüssel ermöglichen die sichere Kommunikation über das Internet. Der PKI-Standard wird vor allem zur Verschlüsselung von Daten, zur digitalen Signatur und zur sicheren Authentifizierung in IT-Systemen eingesetzt. **
Ähnliche Suchbegriffe für PKI-und-CA-in
-
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft Cloud PKI for FLW (NCE)Microsoft Cloud PKI für FLW: Praxisnaher Einrichtungsleitfaden 2024 Die Verwaltung von Microsoft Cloud PKI for FLW (NCE) stellt für viele Unternehmen eine zentrale Herausforderung im digitalen Sicherheitsmanagement dar. Microsoft Cloud PKI ist ein cloudbasierter Dienst, der die Verwaltung des Zertifikatlebenszyklus für von Intune verwaltete Geräte vereinfacht und automatisiert. Dies ist besonders wertvoll in einer Zeit, in der Sicherheitszertifikate für nahezu jede Unternehmensinfrastruktur unerlässlich geworden sind. Die Verwaltung von PKI-Zertifikaten kann jedoch schwierig, kostspielig und komplex sein, insbesondere für Organisationen, die über eine große Anzahl von Geräten und Benutzern verfügen. Hier setzt Microsoft Cloud PKI for FLW (NCE) an ? mit automatischer HSM-Signatur, Verschlüsselungsschlüsseln und der Möglichkeit, bis zu sechs Zertifizierungsstellen in eine...16,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Prinzipien und Anwendungen des PKI-Standards?
PKI steht für Public Key Infrastructure und basiert auf asymmetrischer Verschlüsselung. Die grundlegenden Prinzipien sind die Verwendung von öffentlichen und privaten Schlüsseln, digitale Zertifikate zur Authentifizierung und die sichere Übertragung von Daten. Anwendungen umfassen sichere E-Mail-Kommunikation, digitale Signaturen, sichere Webseiten und VPN-Verbindungen. **
-
Was sind die grundlegenden Prinzipien und Vorteile des PKI-Standards in der IT-Sicherheit?
Die grundlegenden Prinzipien des PKI-Standards sind die Verwendung von öffentlichen und privaten Schlüsseln zur Verschlüsselung von Daten und zur digitalen Signatur von Nachrichten. Die Vorteile sind eine sichere Authentifizierung von Benutzern, die Integrität von Daten und die Vertraulichkeit der Kommunikation. PKI ermöglicht auch die sichere Übertragung von sensiblen Informationen über unsichere Netzwerke. **
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
-
Was sind die grundlegenden Bestandteile einer Public Key Infrastructure (PKI) und wie wird sie zur sicheren Authentifizierung und Verschlüsselung von digitalen Kommunikationen eingesetzt?
Die grundlegenden Bestandteile einer PKI sind Zertifizierungsstellen, Registrierungsstellen, Zertifikate und öffentliche/private Schlüsselpaare. Die Zertifizierungsstelle erstellt und verwaltet Zertifikate, die die Identität von Benutzern oder Geräten bestätigen. Durch die Verwendung von öffentlichen und privaten Schlüsseln können digitale Kommunikationen sicher authentifiziert und verschlüsselt werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.